72 hodin kritických RCE: PHP, Java4Shell a NGINX2Root
Tři dny po sobě zasáhly linuxový webový stack kritické RCE chyby: OpenJDK (Java4Shell), NGINX (NGINX2Root) a sedm kritických oprav v PHP. Verze, opatření a triáž.
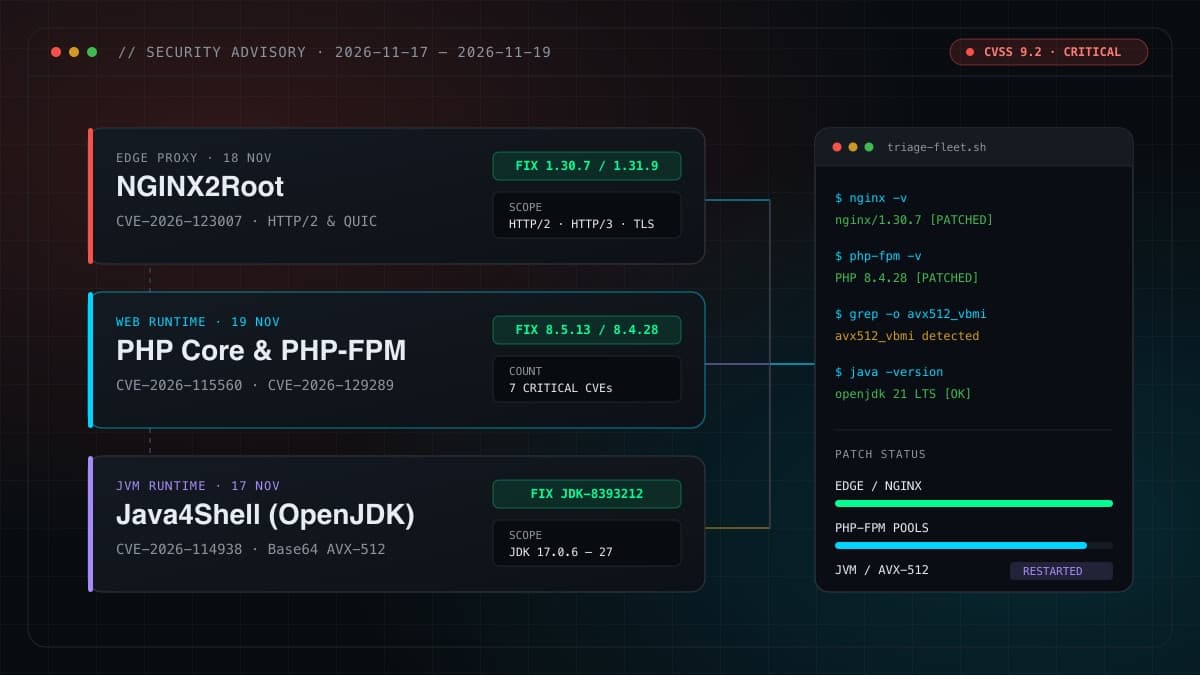
Mezi 17. a 19. listopadem 2026 zasáhly klíčové vrstvy linuxového webového stacku tři vlny kritických zranitelností typu remote code execution hned po sobě: v úterý Java4Shell v OpenJDK, ve středu NGINX2Root v NGINX Open Source i NGINX Plus a dnes sedm kritických chyb v PHP. Pokud provozujete produkční linuxové servery dostupné z internetu, potřebují urgentní patchovací okno všechny tři vrstvy.
Samotná instalace balíčků nestačí. Po aktualizaci restartujte běžící procesy nginx, všechny php-fpm pooly (nebo Apache mod_php) i zasažené JVM a ověřte skutečně běžící verze v paměti.
19. listopadu (Dnes): PHP vydalo sedm kritických oprav (CVSS 9.2)
Necelý měsíc po říjnovém nouzovém vydání PHP2Shell (popsaném v článku PHP bezpečnostní aktualizace z října 2026) vydal tým PHP další kritickou vlnu aktualizací pro všechny podporované větve. Sedm zranitelností se skóre CVSS v4.0 9.2 zasahuje správu sessions, PHP-FPM, jádro enginu a rozšíření date.
CVE-2026-115560(„phpAfterShell“): nesoulad serializerů u session upload progress. Útočník může zapsat data v jednom formátu serializace a nechat je dekódovat jiným, což v kombinaci s vhodným object gadget chainem vede k RCE.CVE-2026-129289(PHP-FPM request smuggling): umožňuje neautentizovanému útočníkovi spustit PHP kód jediným požadavkem, pokud reverzní proxy opakovaně používá FastCGI spojení (fastcgi_keep_conn on) a aplikace otevřephp://input, aniž by přečetla celé tělo požadavku.CVE-2026-129481,CVE-2026-129182aCVE-2026-129474: chyby use-after-free a neúplné opravy při ukončování sessions a práci s globálním stavem enginu.
Opravené verze jsou PHP 8.5.13, 8.4.28, 8.3.37 a 8.2.36 (současně s vydáním 8.6.0). Pokud aktualizaci na některém serveru nelze provést okamžitě, ponechte napříč všemi SAPI vypnuté session.upload_progress.enabled=0 a dočasně vypněte fastcgi_keep_conn v konfiguraci Nginx upstreamů. Nezapomeňte ani na kalendář: bezpečnostní podpora PHP 8.2 končí už 31. prosince 2026, za šest týdnů.
18. listopadu: NGINX2Root zasahuje HTTP/2, HTTP/3 i TLS
Včera vydala společnost F5 urgentní mimořádné bezpečnostní oznámení pro NGINX Open Source (1.19.7 až 1.31.8) a NGINX Plus. Sada neautentizovaných chyb poškození paměti a use-after-free se v komunitě označuje jako „NGINX2Root“, protože vzdálené spuštění kódu ve workeru lze zřetězit s neopravenou lokální eskalací oprávnění v linuxovém jádru až na root.
CVE-2026-123007(Kritická, veřejný PoC): integer overflow a zápis mimo meze heapu v implementaci HTTP/2 flow control nad TLS, vedoucí k poškození paměti a RCE.CVE-2026-123633(Kritická): use-after-free při proxování HTTP/2 požadavků, když worker pod zátěží uzavře aktivní spojení během connection drainingu.CVE-2026-121810: use-after-free při uzavírání HTTP/3 (QUIC) spojení během zakládání streamu a směrování na upstream.CVE-2026-123634aCVE-2026-113425: chyby use-after-free ve frontě DNS resolveru (při subrequestech/mirror) a v autentizaci mail proxy.CVE-2026-118899(Vysoká): Denial-of-Service, který přivede NGINX worker do nekonečné smyčky při čtení těla požadavku přes TLS 1.3.
Aktualizujte bez odkladu na NGINX Open Source 1.30.7 (stable) nebo 1.31.9 (mainline), případně odpovídající opravené verze NGINX Plus (37.0.8.1 / 37.3.0.1 a novější). Kde nelze binárku vyměnit během nejbližší hodiny, dočasně vypněte http2 a http3 (QUIC) na veřejných listenerech a současně zkontrolujte aktuálnost linuxového jádra.
17. listopadu: Java4Shell (CVE-2026-114938) v OpenJDK
Úterní zranitelnost označovaná jako Java4Shell (často v diskusích vedle PHP2Shell zmiňovaná i jako „Java2Shell“) je kritická chyba poškození paměti na heapu (CVSS až 9.2) v hardwarově akcelerovaném Base64 dekodéru OpenJDK. Speciálně upravené Base64 řetězce způsobí chybný výpočet délky výstupu, čtení či zápis mimo vyhrazenou paměť a potenciální RCE.
- Dotčené verze: OpenJDK a Oracle Java SE od
17.0.6až po27(včetně LTS větví 17, 21 a 25). Java 8 a Java 11 zasaženy nejsou, protože tento x86-64 stub neobsahují. - Hardwarový rozsah: zranitelný kód se spouští pouze na x86-64 procesorech s instrukcemi
AVX-512 VBMI(Intel Xeon Ice Lake a novější, AMD EPYC Zen 4 a novější). ARM64 a starší x86-64 CPU ohroženy nejsou. - Typicky dotčené služby: Jenkins, Jira, Confluence, Keycloak, Tomcat a Spring aplikace zpracovávající nedůvěryhodné Base64 hlavičky nebo tokeny.
Oracle i distribuce OpenJDK vydaly 17. listopadu záplaty v rámci JDK-8393212 (OpenJDK 27.0.1.1+ a vendor backporty pro LTS 17, 21 a 25). Pokud nelze JDK okamžitě povýšit, přidejte do startovacích parametrů JVM přepínače -XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics a službu restartujte. Na čistě x86-64 strojích funguje i -XX:UseAVX=2, nikdy jej ale nenasazujte plošně do smíšených x86-64/ARM64 clusterů, protože na ARM64 JVM odmítne nastartovat.
10minutová rychlá triáž na serverech
Před spuštěním patchů si ověřte reálný stav na každém stroji místo spoléhání na starou dokumentaci. Následující skript zjistí verze, aktivní NGINX direktivy i přítomnost avx512_vbmi na CPU:
# 1. Edge proxy (NGINX) a rizikové direktivy
nginx -v 2>&1 || true
grep -RniE 'http2|http3|quic|fastcgi_keep_conn' /etc/nginx/ 2>/dev/null | head -n 30

# 2. PHP CLI a FPM binárky
php -v 2>/dev/null | head -n 1 || true
command -v php-fpm >/dev/null && php-fpm -v | head -n 1
ls /usr/sbin/php-fpm* 2>/dev/null | xargs -r -I{} sh -c 'echo -n "{}: "; {} -v | head -n 1'

# 3. Java runtime a kontrola AVX-512 VBMI
java -version 2>&1 | head -n 2 || true
grep -m1 -o 'avx512_vbmi' /proc/cpuinfo && echo "AVX-512 VBMI aktivní (Java4Shell v dosahu)" || echo "AVX-512 VBMI nedetekováno"

# 4. Verze jádra (zkontrolujte LPE záplaty spolu s NGINX2Root)
uname -r
Doporučené pořadí patchování
Když během 72 hodin selžou tři vrstvy najednou, postupujte systematicky zvenčí dovnitř:
- Priorita 1: Veřejné NGINX proxy a ingress kontrolery povyšte na
1.30.7/1.31.9(nebo distribuční backport), ověřte konfiguraci přesnginx -t, proveďte reload/upgrade master procesu a zkontrolujte záplaty linuxového jádra. - Priorita 2: Internetové PHP servery aktualizujte na
8.5.13/8.4.28/8.3.37/8.2.36, ověřtesession.upload_progress.enabled=0, restartujte všechny PHP-FPM pooly a prověřtefastcgi_keep_conn. - Priorita 3: OpenJDK 17 až 27 na strojích s AVX-512 VBMI aktualizujte nebo dočasně ošetřete přepínačem
-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsicss řízeným restartem. - Priorita 4: Zkontrolujte
/var/log/nginx/error.log, logy PHP-FPM a JVM crash souboryhs_err_pidna neobvyklé pády workerů nebo skenování za posledních 48 hodin.
Závěr
Tři kritické bezpečnostní vlny během jediného týdne prověří zálohy, testovací prostředí i disciplínu rollbacku v praxi. Pokud váš tým nestíhá nebo potřebuje seniorní posilu pro rychlou triáž, nasazení bez výpadku a kontrolu logů, jsou vám k dispozici naše služby Řešení incidentů 24/7 a Bezpečnostní hardening a audity. Ozvěte se přímo přes kontaktní stránku.
Zdroje
- PHP listopadová bezpečnostní vydání 2026 (8.5.13, 8.4.28, 8.3.37, 8.2.36): https://www.php.net/archive/2026.php
- F5 / NGINX mimořádné advisory (CVE-2026-123007, CVE-2026-123633, CVE-2026-121810, CVE-2026-123634, CVE-2026-113425, CVE-2026-118899): https://my.f5.com/
- NVD záznamy: https://nvd.nist.gov/vuln/detail/CVE-2026-114938 a https://nvd.nist.gov/vuln/detail/CVE-2026-123007
- Podporované verze PHP a konec podpory 8.2: https://www.php.net/supported-versions.php